Coherentia / Cybersecurity
Enterprise technology

Cybersecurity

Disegniamo strategie di protezione per difendere i dati della vostra azienda e dei vostri Clienti

CoherentiaCybersecurity

Un team di professionisti con esperienza decennale in ambito Security possono disegnare la vostra strategia di protezione per difendere i vostri dati e quelli dei Vostri Clienti. Sviluppiamo progetti e forniamo servizi allineati con le ultime medotologie in ambito Cybersecurity. 

Un processo che consente a PMI e alla Pubblica Amministrazione di concentrare le proprie risorse nell’innovazione e nella crescita del rispettivo core business, con la sicurezza di essere sempre protetti da ogni minaccia informatica, anche dalla più sofisticata.

Security Solutions

Soluzione 01SentinelOne — piattaforma Singularity

SentinelOne — Singularity Platform

Singularity riunisce la protezione di dispositivi, identità, applicazioni e ambienti cloud. Correla gli eventi di sicurezza e aiuta a rilevare e contenere le minacce.

Approfondisci SentinelOne +

La piattaforma Singularity riunisce le capacità XDR, Identity e AI SIEM. Prompt Security estende i controlli all'utilizzo dell'intelligenza artificiale in azienda.

Brochure XDR Prompt Security Identity AI SIEM

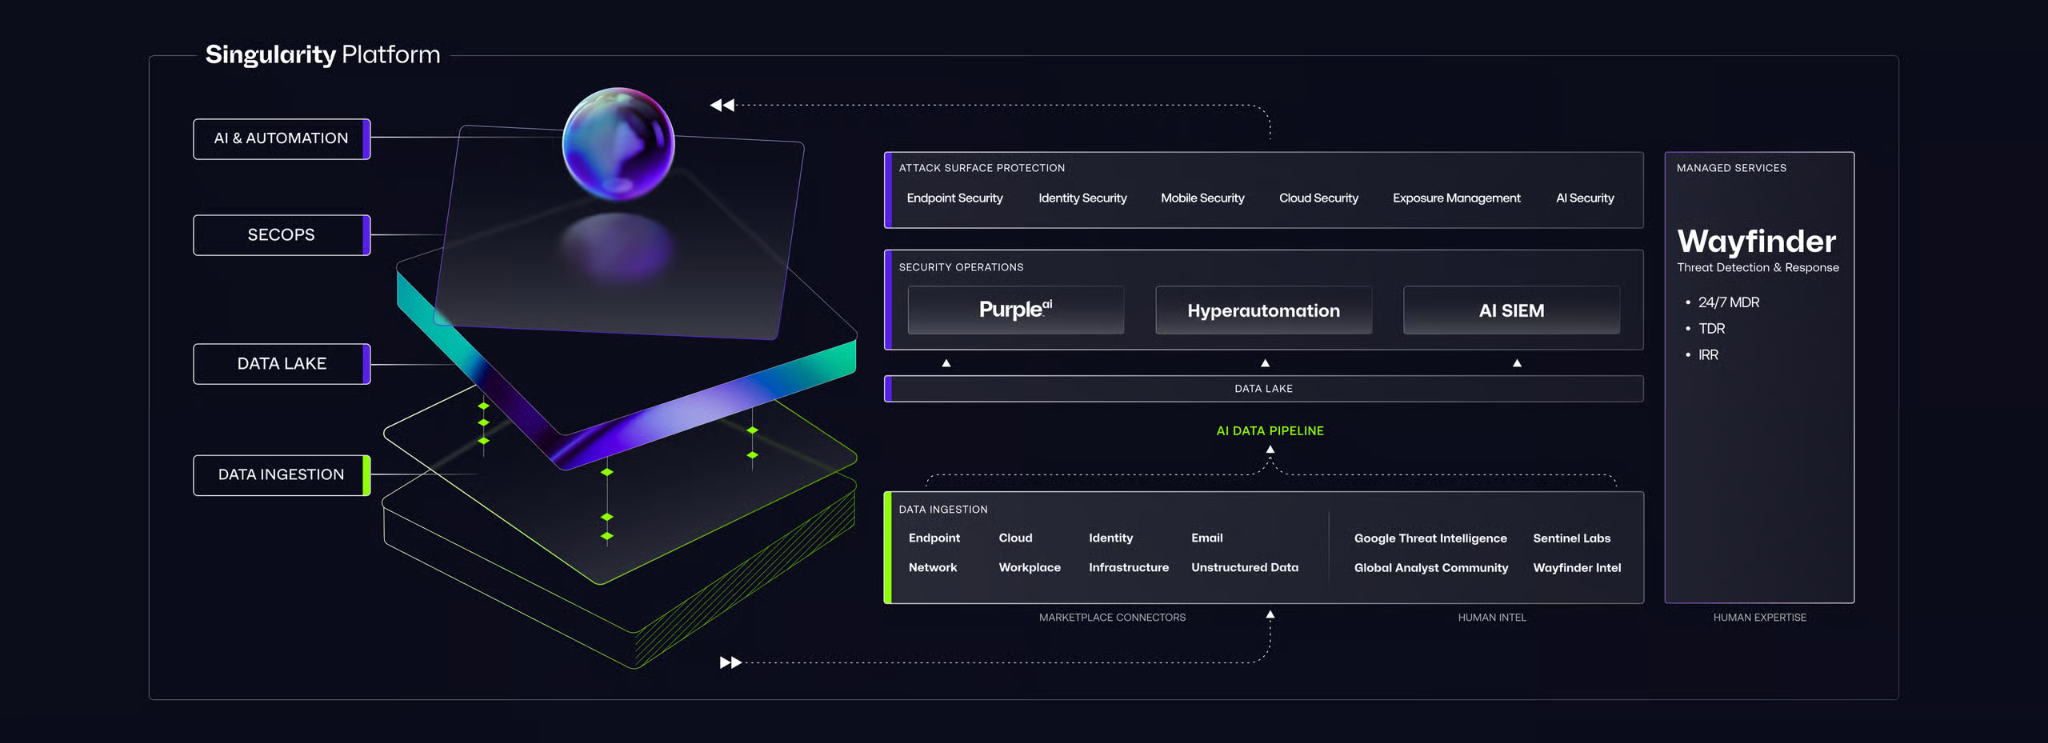
Attack Surface Protection

Architettura della piattaforma SentinelOne Singularity con Attack Surface Protection, Security Operations, Data Lake e servizi Wayfinder
Architettura della piattaforma Singularity · SentinelOne

Endpoint Security

Protegge postazioni di lavoro e server da malware e ransomware.L’EDR rileva comportamenti anomali e aiuta a isolare i dispositivi compromessi.L’XDR correla i segnali provenienti da più fonti per ricostruire l’attacco.

AI Security · Prompt Security

Individua gli strumenti di IA usati in azienda, compresi quelli non autorizzati.Applica controlli a prompt, applicazioni e agenti AI.Aiuta a contrastare la fuga di dati sensibili e gli attacchi di prompt injection.

Identity Security

Protegge account e credenziali in Active Directory e nei sistemi di identità cloud.Rileva furti di credenziali, abusi di privilegi e movimenti laterali.Aiuta a contenere gli attacchi prima che si estendano ad altri sistemi.

Mobile Security

Estende la protezione a smartphone e tablet aziendali.Rileva phishing, app rischiose e minacce legate alle connessioni di rete.Integra gli eventi dei dispositivi mobili nelle indagini del team di sicurezza.

Exposure Management

Rende visibili asset, vulnerabilità ed esposizioni nell’ambiente aziendale.Aiuta a individuare i dispositivi non gestiti che ampliano la superficie di attacco.Dà priorità agli interventi in base al rischio per l’organizzazione.

Cloud Security

Protegge applicazioni, container e workload negli ambienti cloud.Individua configurazioni rischiose e vulnerabilità prima del rilascio.Rileva e contrasta le minacce mentre i carichi di lavoro sono in esecuzione.

Security Operations

Purple AI

Supporta gli analisti nella ricerca delle minacce e nelle indagini con domande in linguaggio naturale.

Hyperautomation

Automatizza le attività ripetitive e coordina i flussi di risposta tra gli strumenti di sicurezza.

AI SIEM

Raccoglie e correla eventi di endpoint, reti, cloud e identità. Usa l’IA per accelerare triage e indagini da una vista centralizzata.
Soluzione 02

Armis Centrix™

Armis from ServiceNow

Una piattaforma per conoscere gli asset connessi, valutare le esposizioni e intervenire sui rischi più rilevanti in ambienti IT, OT e IoT.

Panoramica ufficiale della piattaforma

Copertina ufficiale Armis Centrix, Armis from ServiceNow

Cyber Exposure Management

Dall’inventario dei dispositivi alla gestione delle vulnerabilità e degli accessi dei fornitori: sei aree per ridurre l’esposizione e proteggere la continuità operativa.

Brochure ufficiale Armis Centrix

CAASM e inventario asset

Identifica e classifica i dispositivi connessi, anche quelli non gestiti. Riunisce inventario, contesto e postura di sicurezza. Aiuta a capire dove si concentrano le esposizioni.

Sicurezza OT e IoT

Rende visibili reti industriali e dispositivi connessi. Monitora i comportamenti per individuare anomalie. Supporta la protezione degli impianti salvaguardando la continuità operativa.

Vulnerability Management Detection and Response (VMDR)

Rileva e valida le vulnerabilità in modo continuativo. Adegua la raccolta dei dati al tipo di asset e al contesto operativo. Aiuta a ridurre il tempo tra rilevamento e risposta.

Prioritizzazione e remediation (VIPR Pro)

Consolida le segnalazioni provenienti da più fonti. Ordina gli interventi in base al rischio e al contesto aziendale. Coordina e segue le attività di correzione.

Secure Remote Access (SRA)

Consente ai manutentori esterni di accedere agli apparati autorizzati. Gestisce richieste, approvazioni e permessi. Traccia e può registrare le sessioni per l’audit.

Early Warning

Integra informazioni sulle minacce emergenti. Collega gli avvisi agli asset potenzialmente esposti. Aiuta i team a intervenire in anticipo sulle esposizioni rilevanti.

Framework per

Soluzione 03Tecnologia e soluzioni Coherentia

Keeper Security

Keeper protegge le credenziali aziendali e aiuta a controllare gli accessi con privilegi ai sistemi critici.

Gestore password enterprise

Protegge le credenziali aziendali in casseforti cifrate e ne regola la condivisione tra i team.

  • Cassaforte e condivisione. Organizza le credenziali in cartelle personali o condivise e assegna permessi per team.
  • Integrazione con le identità aziendali. Supporta Single Sign-On (SSO) e provisioning SCIM, con integrazioni per Microsoft Entra ID, Okta e Google Workspace.
  • Controlli e report. Imposta criteri per ruolo, integra l’autenticazione a due fattori e consulta attività e segnalazioni dalla console.
Scopri il gestore password enterprise

PAM — Privileged Access Management

Controlla gli accessi amministrativi a server, database e applicazioni, in cloud e on-premise.

  • Accessi just-in-time. Assegna privilegi temporanei e li revoca al termine della finestra autorizzata.
  • Rotazione delle credenziali. Automatizza la rotazione delle password privilegiate, comprese quelle degli account di servizio.
  • Monitoraggio e audit. Registra le sessioni per le verifiche. KeeperAI può analizzare l’attività in tempo reale e interrompere le sessioni sospette.
Scopri KeeperPAM
Soluzione 04SpyCloud

SpyCloud

SpyCloud aiuta a proteggere le identità aziendali dal furto di credenziali e dal dirottamento delle sessioni. Collega i dati di esposizione agli account e ai dispositivi coinvolti, così i team possono intervenire e indagare.

Scopri la piattaforma SpyCloud

Workforce Threat Protection

Individua credenziali, cookie e sessioni dei dipendenti esposti in violazioni, campagne di phishing o infezioni. Aiuta il team a intervenire sugli account coinvolti.

Endpoint Threat Protection

Identifica i dispositivi colpiti da malware che sottrae dati, compresi quelli non gestiti. Mette in relazione l’infezione con le applicazioni e gli account esposti.

Supply Chain Threat Protection

Evidenzia le esposizioni di fornitori e collaboratori esterni. Aiuta a valutare quali identità della filiera richiedono una verifica o un intervento.

Session Identity Protection

Rileva sessioni, cookie e token sottratti. Aiuta a contenere il rischio che una sessione già autenticata venga usata per aggirare il normale flusso di accesso.

Identity Guardians

Automatizza la risposta alle esposizioni integrandosi con il provider di identità. Può attivare il reset delle password e la revoca delle sessioni secondo le regole configurate.

Cybercrime Investigations

Correla indicatori come indirizzi e-mail, nomi utente e IP con dati di esposizione. Offre agli analisti evidenze da verificare durante le indagini.

Soluzione 05Kaspersky

Security Awareness

Kaspersky Security Awareness aiuta dipendenti, dirigenti e team IT a riconoscere e segnalare le minacce, dalle e-mail di phishing alle telefonate fraudolente. I percorsi combinano formazione continua, esercitazioni pratiche e misurazione dei progressi.

I risultati riportati da Kaspersky

20×
Meno violazioni dei dati con una formazione costante.
95%
Dei dipendenti formati sa riconoscere gli attacchi di phishing.
87%
Dei dipendenti formati mostra maggiore attenzione ai rischi.

Fonte: Kaspersky Security Awareness.

Formazione per ruolo

  • Dipendenti. La piattaforma ASAP abbina moduli online e simulazioni di phishing. Una dashboard permette di seguire partecipazione e progressi.
  • Dirigenti. Simulazioni di squadra e formazione executive aiutano a valutare i rischi, coordinare le funzioni aziendali e prepararsi alla gestione di una crisi.
  • Team IT. I corsi online allenano a riconoscere un incidente, svolgere le prime verifiche e usare gli strumenti di risposta.
Scopri Kaspersky Security Awareness
Soluzione 06Tecnologia e soluzioni Coherentia

Remote Browser & Mail Isolation

La Web Isolation è una nuova tecnologia , un’evoluzione della classica tecnologia Proxy, a cui si affianca o sostituisce, che permette la navigazione isolata dal contesto.
L’utente che utilizza il Browser, naviga in maniera ‘renderizzata’; la navigazione non avviene effettivamente nel proprio Browser a cui arrivano solo le ‘immagini’ della navigazione che avviene in realta’ in una macchina virtuale in cloud o in premise. Questo permette il completo isolamento dall’effettivo codice presente nelle pagine, spesso contenente script e codice malevole, come operare dietro un ‘vetro blindato’. Questo permette un alto tasso di sicurezza e una velocità di navigazione non dipendente dalla linea o dal dispositivo  cu sui si è connessi, in quanto l’elaborazione completa avviene in remoto, principalmente in istanze virtuali nel cloud e cio’ che vede l’utente è solo ‘lo streming’ della navigazione pur con il pieno controllo.
A chi si rivolge : Aziende che hanno proxy tradizionali a cui vogliono affiancare soluzioni in cascata per la gestione di siti non categorizzati o di dubbia sicurezza, alle nuove implementazioni Cloud Based che permettano un rapidissimo deployment con la massima flessibilità

Approfondisci la soluzione +
Soluzione 07Tecnologia e soluzioni Coherentia

Cloud-to-Cloud Backup e Cloud Archiving

Il backup dei dati è un elemento di Cybersecurity se si considera che il DATO è il valore dell'Azienda. Tutte le Aziende hanno ormai optato per tenere in Cloud , con Office 365, la posta , lo sharing dei documenti ed i File. Usare la piattaforma Microsoft ha semplificato notevolmente la gestione degli stessi demandando al fornitore Microsoft  la continuità del servizio. E' bene sapere che la continuità non rappresenta la 'sicurezza' di recuperare il dato persi per disastro del gestore (che non garantisce ESPRESSAMENTE il backup e il contenuto . cit.EULA) o l'encryption da Ransomware.

Approfondisci la soluzione +

Per questo motivo , dopo aver spostato i dati sul Cloud sarebbe paradossale riportarsi indietro in casa il Backup e tutti i problemi inerenti all HW , alla gestione, etc.

La soluzione : Cloud-to-Cloud Backup (Exchange, Sharepoint, Onedrive,Teams) e/o Cloud Archiving Services Echange per retention legale o rapido recupero dati.

A chi si rivolge ? Agli IT Manager, che in 5 minuti di orologio... vogliono attivare i servizi, senza preoccuparsi dell'hardware necessario, della contrattualistica Cloud, dello spazio e della retention. Con Barracuda,  sottoscritta la subscription, tutto è IMMEDIATAMENTE  operativo.

La cosa più difficile sarà selezionare con il mouse le caselle da backuppare. I backup in Cloud di Barracuda risiederanno su tre differenti DATACENTER.L'utente avrà la console cloud per poter ripristinare i dati. L'Amministratore IT potrà accedere ai dati anche con doppia chiave in possesso dell'utente o Legal  per la compliant GDPR

Cloud-To-Cloud Backup Cloud Archiving Services

Soluzione 08✣

SOC

Gestione avanzata della Security senza dover avere un SOC aziendale interno

Approfondisci la soluzione +

la gestione della Cyber Security comprende molteplici aspetti che richiedono ampie competenze e un SOC dedicato

I nostri Security Analiyst gestiscono tutti gli aspetti della sicurezza aziendale permettendo al Team IT interno di concentrarsi su altre attivit-

Gli esperti SOC forniscono protezione avanzata analizzando tutti i log provenienti dai dispositivi aziendali al fine di rilvare i primi segni di attività sospette, tale monitoraggio permette di ottenere un livello di protezione avanzato per l'infrastruttura aziendale.

I security analyst inviano le notifiche sugli incidenti: compromissioni, ransomware, frodi, spam, attacchi di phishing, garntendo una copertura 8X5 o 24/7

E’ possibile integrare la gestione della sicurezza anche per le reti IT e OT, tenendo conto dei diversi requisiti, tenendo conto dei diversi requisiti di sicurezza e rilevando le anomalie e i primi segnali di potenziali attacchi.

A chi è rivolto? a tutte le aziende che vogliono incrementare l'efficienza delle soluzioni di sicurezza già in uso, delle loro policy e delle loro procedure tramite l'analisi di tutti gli eventi di sicurezza, la rilevazione delle anomalie e l'investigazione delle attività sospette.

Scarica la brochure

Contatta i nostri consulenti per maggiori informazioni o richiedere una demo 

Contattaci